Una auditoría de seguridad en PrestaShop sirve para identificar configuraciones expuestas, versiones desactualizadas, módulos con riesgo, permisos inadecuados y señales de compromiso. El objetivo no es aplicar cambios indiscriminados, sino obtener un inventario verificable de hallazgos y corregir primero aquello que puede afectar a la tienda, sus clientes o su operativa.
Este checklist ayuda a revisar una instalación PrestaShop de forma ordenada. Es útil como punto de partida interno, aunque las correcciones que afecten al servidor, al código, a los pagos o a producción deben planificarse y probarse antes de desplegarse.
Qué debe cubrir una auditoría de seguridad de PrestaShop
La seguridad de una tienda no depende solo del núcleo de PrestaShop. También intervienen el tema, los módulos, las integraciones, la configuración de acceso, la base de datos, el hosting y la capa perimetral. Por eso, una auditoría útil revisa la aplicación y su entorno.
- Superficie pública: páginas, formularios, checkout, API, área de cliente y rutas accesibles.
- Panel administrativo: acceso al back office, cuentas con privilegios y protección de la ruta de administración.
- Componentes instalados: versión del núcleo, módulos, tema, dependencias e integraciones.
- Servidor: versiones de software, permisos, servicios expuestos, registros y configuración de PHP.
- Datos y recuperación: copias de seguridad, posibilidad de restauración y protección de información sensible.
Una revisión de este tipo encaja dentro de una estrategia más amplia de seguridad web, donde la auditoría se convierte en decisiones técnicas concretas y no en una lista de alertas sin contexto.
Checklist técnico para auditar una tienda PrestaShop
1. Inventario de versión, tema y módulos
El primer paso es saber exactamente qué está instalado. Documenta la versión de PrestaShop, la versión de PHP, el tema activo, los módulos habilitados y las integraciones conectadas a la tienda. Un inventario incompleto impide saber qué debe actualizarse, desactivarse o revisarse.
- Comprueba si el núcleo de PrestaShop está actualizado dentro de la estrategia de mantenimiento de la tienda.
- Revisa módulos activos, inactivos y abandonados que permanezcan instalados.
- Identifica módulos desarrollados a medida y cambios directos sobre archivos del núcleo.
- Verifica la compatibilidad entre versión de PrestaShop, PHP, tema y módulos antes de actualizar.
- Elimina o aísla componentes que ya no tengan una función operativa clara.
Actualizar no equivale a pulsar un botón en producción. Una actualización crítica debe probarse en un entorno de staging y contar con un plan de recuperación. Consulta el servicio de actualizaciones críticas de seguridad si necesitas abordar cambios con una metodología controlada.
2. Acceso al back office y gestión de usuarios
El panel de administración concentra acciones sensibles: gestión de pedidos, clientes, módulos, empleados y configuración. Un acceso débil o compartido eleva el riesgo incluso si el resto de la tienda parece correctamente configurado.
- Comprueba que la URL de administración no sea una ruta predecible o expuesta innecesariamente.
- Revisa todos los empleados, perfiles y permisos asignados.
- Elimina cuentas que ya no correspondan a personas o funciones activas.
- Evita cuentas compartidas para poder atribuir acciones administrativas.
- Revisa la fortaleza de las credenciales y el procedimiento de alta, baja y cambio de acceso.
- Analiza intentos de acceso anómalos disponibles en registros y herramientas de monitorización.
3. Configuración de archivos, permisos y entorno
Una tienda PrestaShop necesita que algunos directorios sean escribibles para funcionar, pero otorgar permisos excesivos a toda la instalación aumenta la exposición. La auditoría debe localizar permisos demasiado amplios, archivos sensibles accesibles y configuraciones de desarrollo activas.
- Revisa permisos y propiedad de archivos y directorios de la aplicación.
- Comprueba que archivos de configuración, copias antiguas o ficheros temporales no sean accesibles públicamente.
- Verifica que los mensajes de error no revelen rutas internas, credenciales o detalles del servidor.
- Comprueba que el modo de depuración no permanezca activo en producción.
- Analiza tareas programadas, scripts auxiliares y accesos de mantenimiento.
Este apartado suele requerir una revisión coordinada entre la aplicación y el alojamiento. El hardening de PrestaShop permite llevar los hallazgos a medidas de endurecimiento específicas para la tienda y su entorno.
4. Comunicaciones, cabeceras y protección de la capa web
La auditoría debe confirmar que la navegación y las operaciones sensibles se realizan mediante conexiones seguras y que la aplicación dispone de una configuración web coherente. También es importante verificar cómo responde la tienda ante solicitudes anómalas.
- Comprueba el uso de HTTPS en la tienda, el área de cliente y el back office.
- Revisa redirecciones para evitar contenido mixto o accesos a versiones no seguras.
- Evalúa cabeceras HTTP de seguridad y su compatibilidad con los recursos legítimos de la tienda.
- Revisa la exposición de directorios, listados de archivos y páginas de error.
- Valora la necesidad de una capa de cortafuegos de aplicación web (WAF) para filtrar solicitudes maliciosas antes de que alcancen la aplicación.
5. Formularios, checkout e integraciones
Los formularios de contacto, creación de cuenta, recuperación de contraseña, carrito y checkout son puntos relevantes porque reciben datos de usuarios y conectan con servicios externos. Una auditoría debe revisar tanto el flujo visible como las integraciones asociadas.
- Prueba los flujos de registro, inicio de sesión y recuperación de contraseña.
- Revisa la validación de datos de formularios y la protección frente a envíos automatizados.
- Comprueba que las integraciones de pago, envío, ERP o CRM no expongan credenciales en el código o en el navegador.
- Analiza los permisos de las claves y cuentas utilizadas por conectores externos.
- Revisa los webhooks y las rutas que reciben peticiones de servicios terceros.
6. Base de datos, copias de seguridad y restauración
Una auditoría no termina al detectar una vulnerabilidad: también debe confirmar que existe capacidad de recuperación ante una actualización fallida, una infección o una modificación no autorizada.
- Comprueba que las copias incluyan archivos y base de datos.
- Revisa dónde se almacenan los backups y quién puede acceder a ellos.
- Verifica que una copia pueda restaurarse en un entorno controlado.
- Revisa los registros de cambios, errores y actividad disponible.
- Evita conservar archivos de exportación de base de datos en ubicaciones públicas.
Cómo priorizar los hallazgos de seguridad
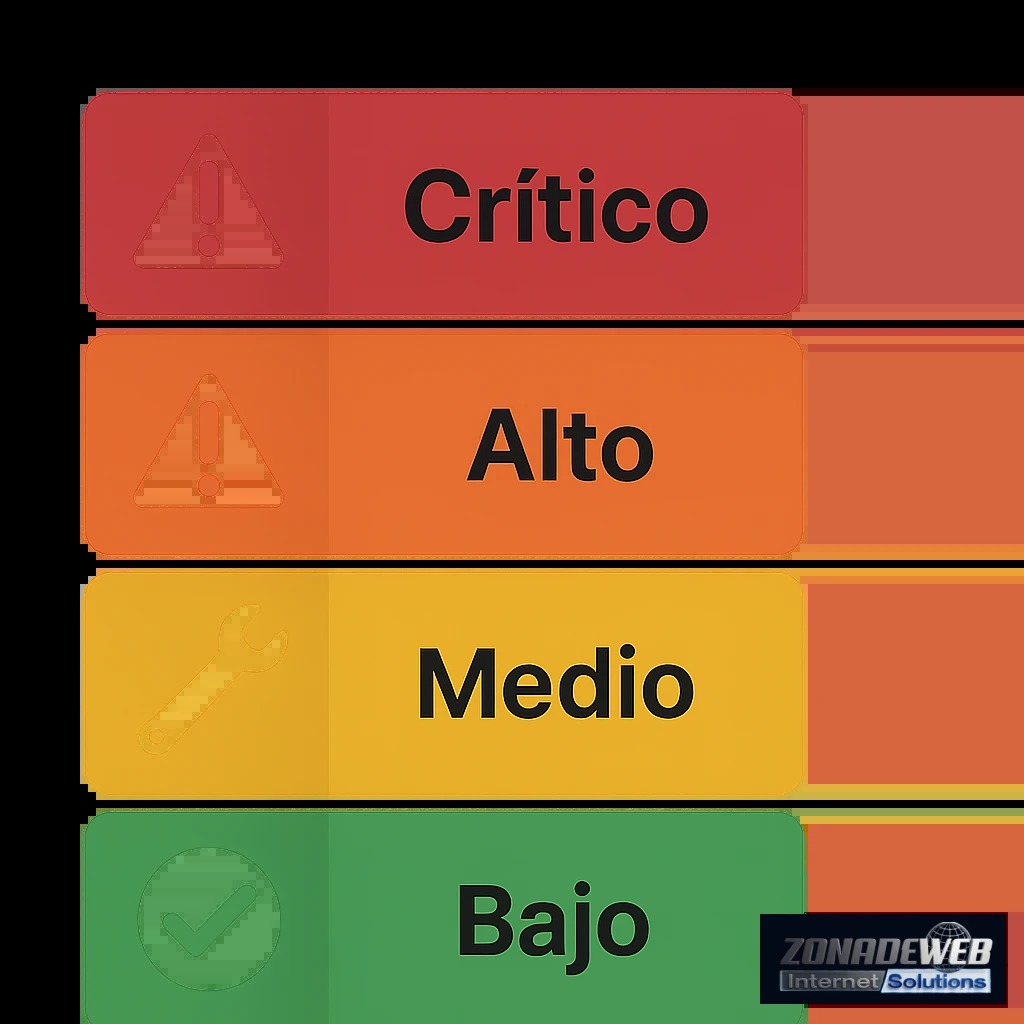
Una lista extensa de incidencias no ayuda si todas se presentan con el mismo nivel de urgencia. Prioriza cada hallazgo según exposición, impacto y facilidad de explotación, además de las dependencias que puede tener su corrección.
Prioridad crítica: actuar antes de otros cambios
Incluye indicios de malware, accesos administrativos no autorizados, credenciales expuestas, archivos modificados sin explicación, vulnerabilidades conocidas en componentes expuestos o fallos que puedan afectar a datos, pagos o control de la tienda. Antes de actualizar o eliminar archivos, preserva evidencias y define un plan para contener el problema sin destruir información útil para el diagnóstico.
Prioridad alta: corregir con una ventana de trabajo controlada
Incluye versiones desactualizadas, módulos sin mantenimiento, permisos excesivos, cuentas antiguas con privilegios, configuraciones inseguras o ausencia de medidas de protección en puntos sensibles. La corrección debe probarse para evitar incompatibilidades con el tema, los módulos o el checkout.
Prioridad media: reducir superficie de ataque
Aquí se agrupan componentes no utilizados, configuraciones mejorables, registros insuficientes, políticas de acceso poco claras o procesos de backup sin pruebas recientes. No siempre son una urgencia aislada, pero mantenerlos pendientes prolonga el riesgo acumulado.
Prioridad baja: documentar y programar
Son mejoras que no exponen un fallo inmediato, pero facilitan la operación segura: documentación de activos, revisión periódica de permisos, limpieza de elementos obsoletos y establecimiento de una rutina de mantenimiento.
Plan de corrección después de la auditoría
Convierte los resultados en un plan de trabajo con responsable, dependencia, riesgo y método de validación. Una estructura práctica puede ser la siguiente:
- Contener: limitar accesos, desactivar componentes comprometidos o aislar elementos sospechosos cuando sea necesario.
- Corregir: aplicar parches, actualizar componentes compatibles, ajustar permisos y reforzar la configuración.
- Validar: probar navegación, carrito, checkout, área de cliente, back office e integraciones tras cada cambio.
- Recuperar: tener disponible una copia previa y un procedimiento para revertir si el cambio provoca una incidencia.
- Mantener: establecer revisiones periódicas de vulnerabilidades, actualizaciones y accesos.
La gestión continua de vulnerabilidades evita que una auditoría quede como una fotografía puntual. Puedes ampliar este enfoque con el servicio de gestión y parcheado de vulnerabilidades.
Preguntas frecuentes sobre auditorías de seguridad en PrestaShop
¿Es suficiente con actualizar PrestaShop?
No. Mantener actualizado el núcleo es importante, pero la seguridad también depende de módulos, tema, usuarios, permisos, servidor, integraciones y copias de seguridad. Además, una actualización debe comprobarse antes de aplicarse en producción.
¿Conviene desinstalar los módulos que no uso?
Sí, cuando no son necesarios y tras confirmar que no dependen de ellos otras funciones de la tienda. Los componentes instalados sin uso amplían la superficie de ataque y complican el mantenimiento.
¿Puedo aplicar todas las correcciones directamente en producción?
No es recomendable. Cambios en versión, tema, módulos, cabeceras, permisos o configuraciones de servidor pueden afectar a pedidos, pagos o funcionalidades. Lo adecuado es planificar el cambio, disponer de copia de seguridad y validar en un entorno de pruebas cuando sea posible.
¿Qué hago si detecto indicios de malware?
Evita borrar archivos a ciegas o actualizar sin análisis previo. Revisa el alcance de la incidencia, preserva una copia para diagnóstico, limita accesos comprometidos y planifica la limpieza junto con las medidas que impidan una reinfección.
Convierte la auditoría en una mejora real de seguridad
Una auditoría útil entrega una lista priorizada, explica el riesgo de cada hallazgo y define cómo comprobar que la corrección no rompe la tienda. Si necesitas revisar una instalación PrestaShop, aplicar hardening o gestionar actualizaciones de seguridad con un enfoque técnico, en Zonadeweb podemos analizar el estado de la tienda y plantear las acciones necesarias según sus componentes y entorno.